リスクマネジメント
リスクに対する考え方
当社グループを取り巻く事業環境は、地政学リスクの高まりや経済・社会構造の変化により、不確実性の高い状況が続いています。特に、中東情勢の緊迫化やホルムズ海峡を含む海上輸送を巡る情勢の変化は、原油調達、物流、サプライチェーンおよびエネルギー価格などに影響を及ぼす可能性があり、石油産業を主たる事業とする当社にとって重要な経営上のリスクとなっています。また、気候変動への対応、規制動向、技術革新の進展などにより、事業を取り巻くリスクは多様化・複雑化しています。こうした環境のもと、当社では統合的リスクマネジメント(ERM:Enterprise Risk Management)を導入し、全社的な視点からリスクの把握、評価および管理に取り組んでいます。
ガバナンス
戦略
統合的リスクマネジメント(ERM)
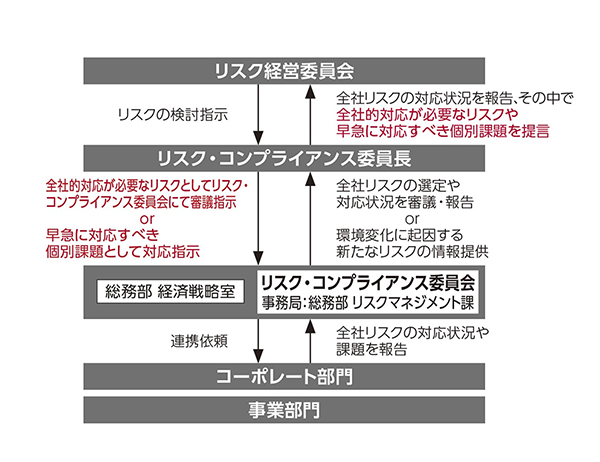
当社の統合的リスクマネジメント(ERM)は、リスク経営委員会とリスク・コンプライアンス委員会が適切にコミュニケーションを図りながら活動しています。経営による議論を踏まえ、早急に対応すべきリスク・イシューとしてのリスクと、全社的な対応が必要となる全社リスクを整理し、その対応状況を確認します。これにより、リスク・イシューへの対応と全社リスクマネジメント活動を融合させた統合的なリスクマネジメントを実践しています。
リスク管理
総合的リサイクルマネジメント(ERM)活動
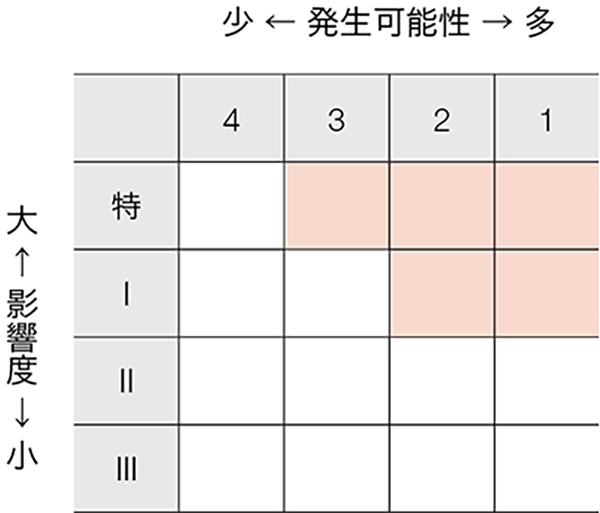
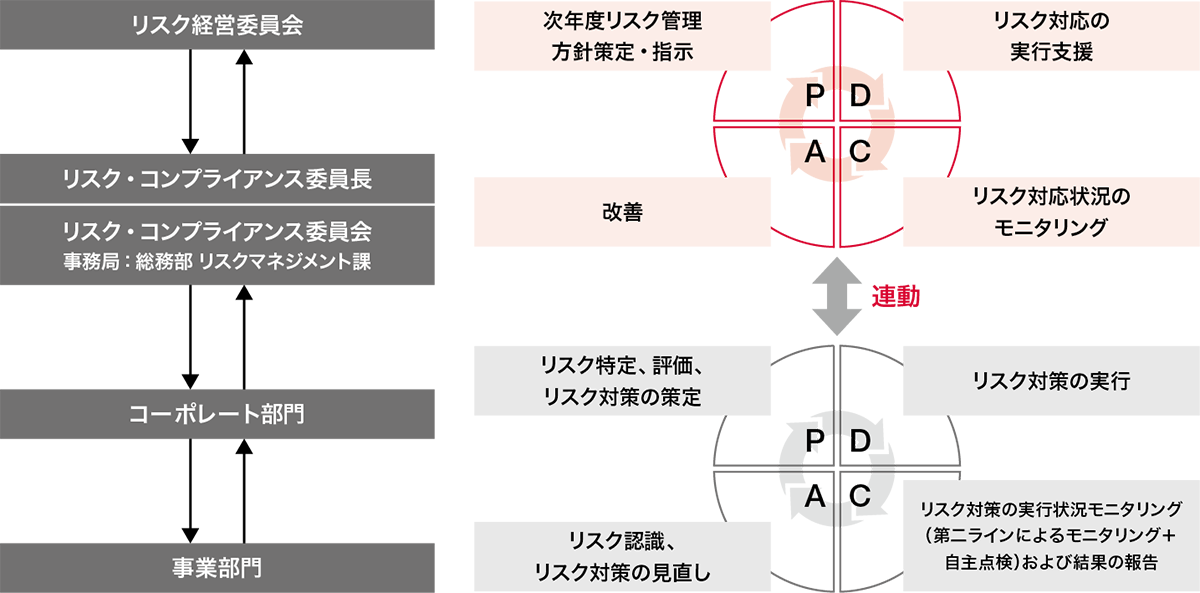
当社は、統合的リスクマネジメント(ERM)の枠組みに基づき、全社的な視点から抽出したリスクについて、想定される事象や影響をリスクシナリオとして整理した上で、影響度や発生可能性などの観点から評価しています。その上で、経営として優先的に対応およびモニタリングを行う重要リスクを選定しています。選定した重要リスクについては、対応策の実施状況やリスク環境の変化を継続的に確認し、必要に応じて対応方針の見直しを行っています。また、これらの取り組みはPDCAサイクルに基づき運用しており、事業環境の変化などを踏まえ、リスクシナリオの見直しやリスク評価の更新を継続的に実施することで、全社的なリスクマネジメントの高度化に取り組んでいます。
●重要リスクの選定イメージ
●統合的リスクマネジメント活動
●統合的リスクマネジメントの活動サイクル
危機対応力のさらなる強化
危機発生時の対応
当社グループは「危機発生時の対応規程」(社長承認)において、対応方針や危機レベルの捉え方、連絡系統、対策本部の設置などを定めています。危機発生時には、迅速かつ適切な初動措置を取るとともに、指揮命令系統が明確な体制で組織的に対応することで、社会的影響や被害が最小限となるように努めます。
危機対応の方針(危機発生時の対応規程より抜粋)
(1) 人の安全を最優先する
(2) 環境への影響を最小化する
(3) 常に一般市民の視点に立って誠実に対応する
(4) 迅速・正確な情報開示を行う
(5) 上記を実践することで、当社グループの信用を維持する
●危機レベル
|
|
|
|
|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
●連絡系統

事業継続計画(BCP:Business Continuity Plan)の取り組み
当社グループは、首都直下地震版、南海トラフ巨大地震版、新型インフルエンザ版のBCPを策定しています。各種BCPに基づく総合防災訓練を毎年実施し、各拠点との連携や課題を確認し、実践的な対応力の強化に努め、そのフィードバックをBCP改定に反映しています。製油所・事業所・工場などにおいては、各種危機対応規程類に基づき、拠点全体で防災訓練を定期的に実施しています。
また2015年度に、内閣府より指定公共機関に指定されたことを受け、2019年12月に「防災業務計画」最新版を提出しました。指定公共機関として、各都道府県でのタンクローリーの緊急車両登録を進めています。
総合防災訓練の実施
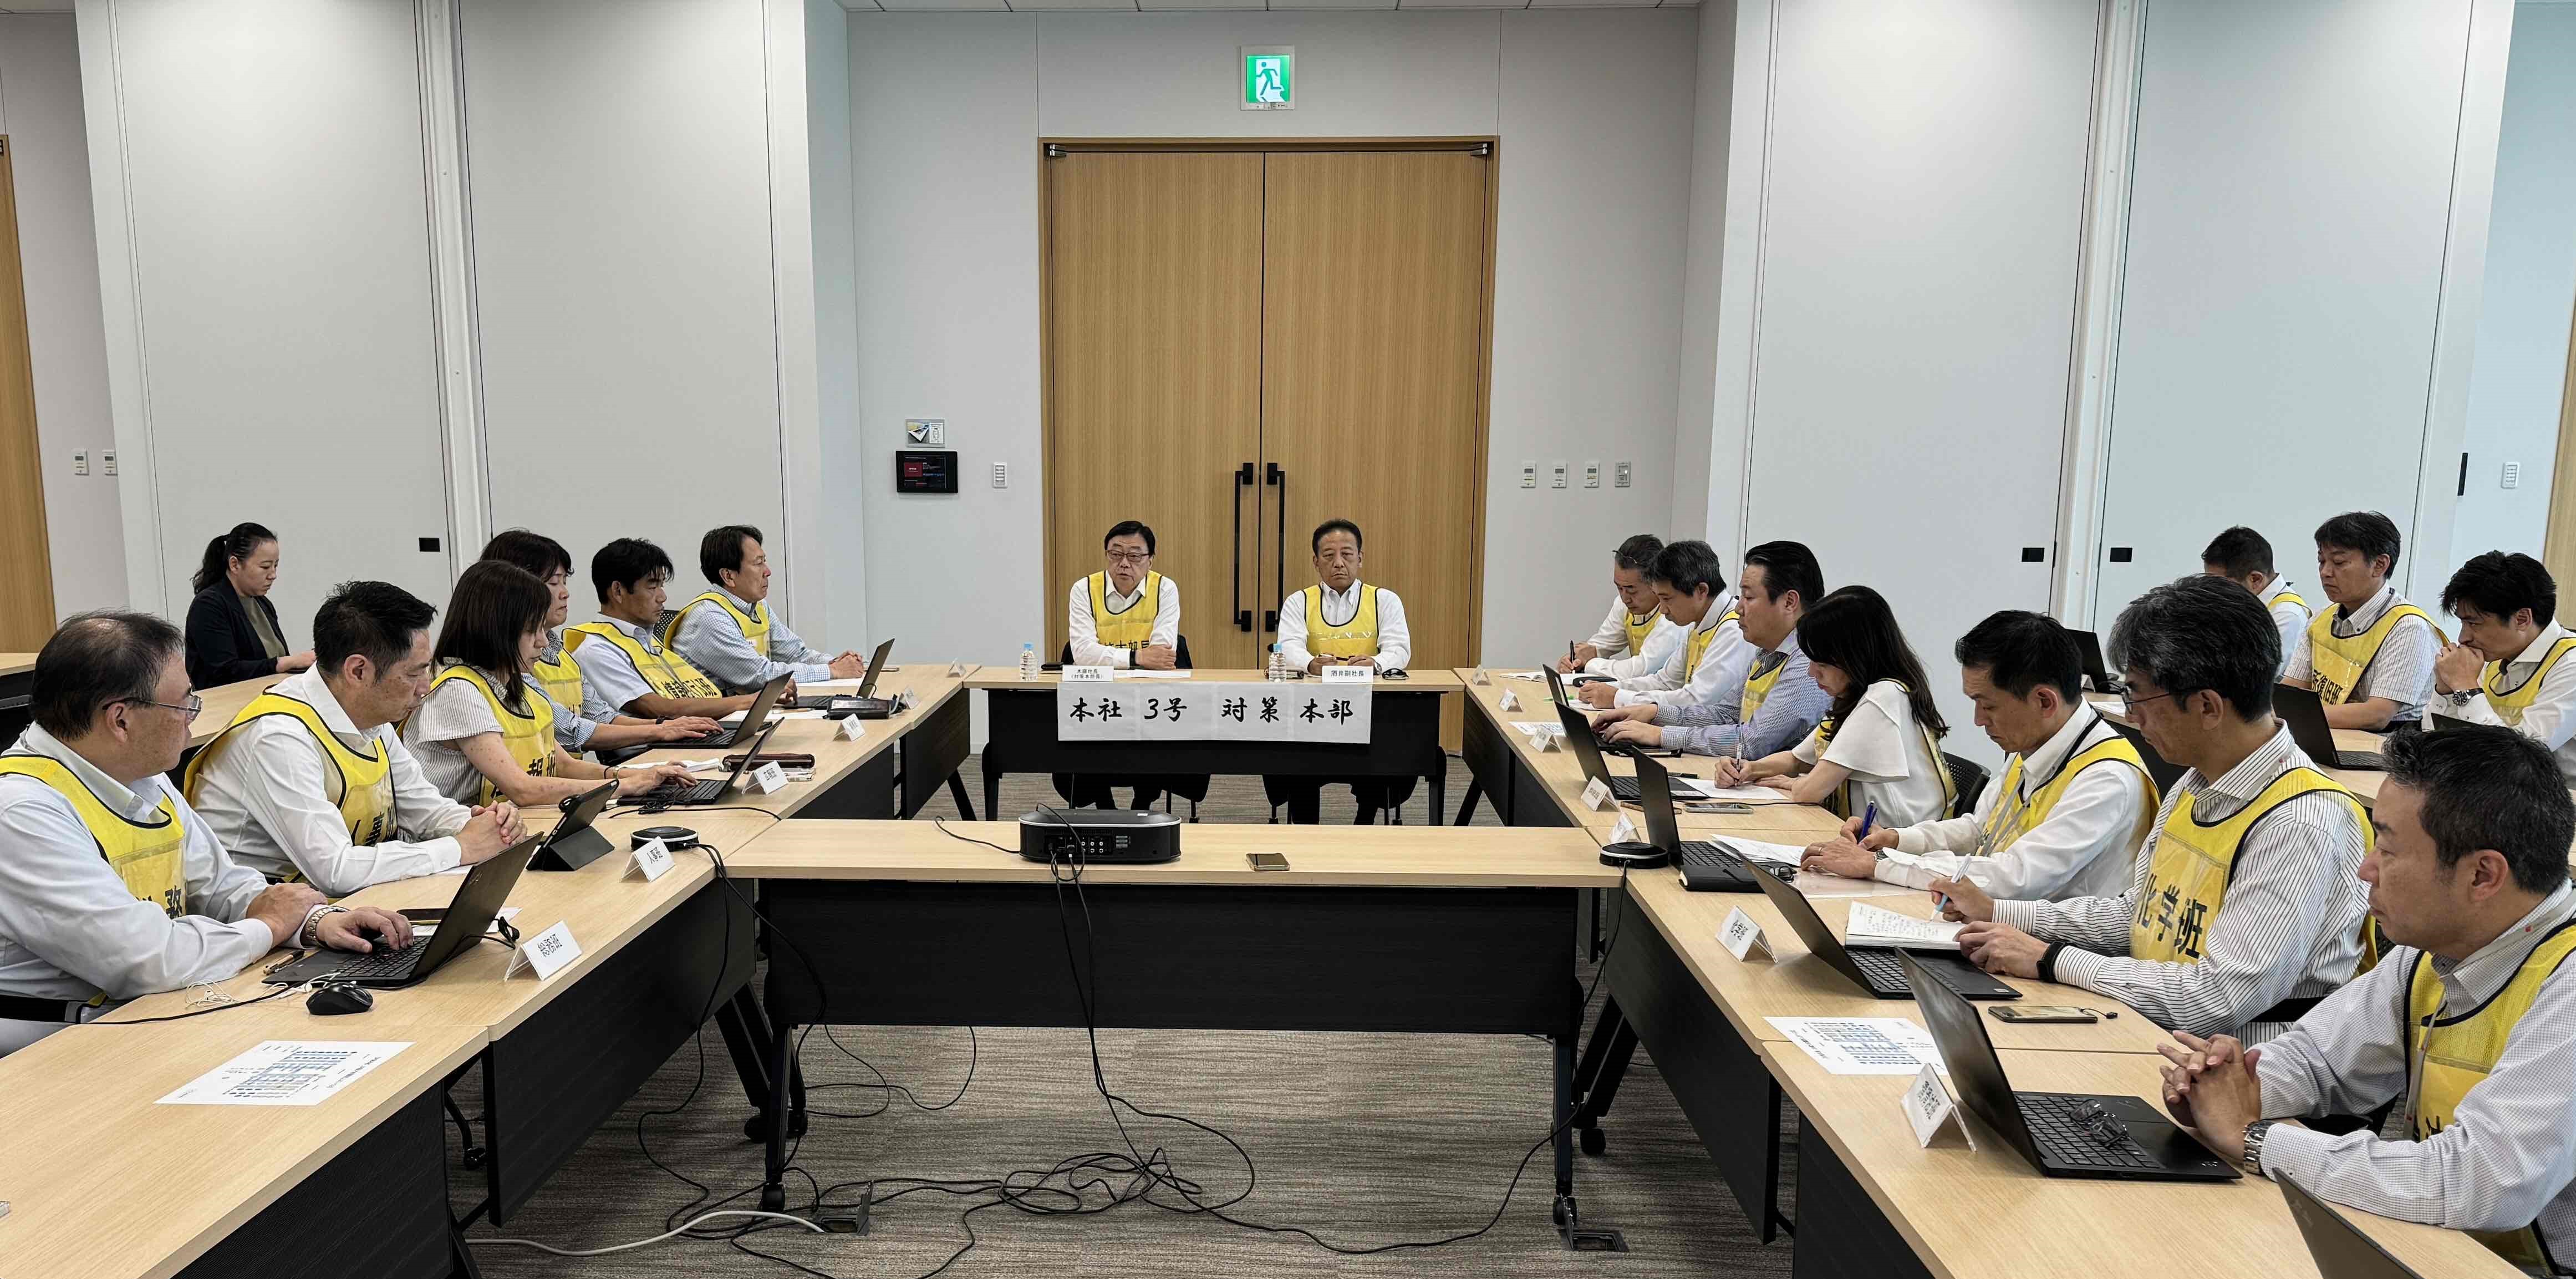
総合防災訓練(2024年9月)
当社は、BCPの実効性を高めることを目的に、2007年から毎年「総合防災訓練」を実施し、2024年度で18回目の実施となりました。
南海トラフ巨大地震および中部地域における大規模停電の発生と長期化を想定したシナリオに基づき、気象庁による「南海トラフ地震臨時情報(巨大地震警戒)」が発表された前提のもとで、複合災害発生時の対応を確認しました。本社(対策本部)・関係支店・製造拠点の参加者193名が、情報の収集・伝達・対応策立案などの訓練を行いました。また、地震発生から3日後の後発地震(西側)の発生シナリオも加えた二部構成とし、複雑な想定のもとで対応状況を確認しました。同時に全社安否確認訓練も実施し、グループ会社を含む約8,500名の従業員が速やかに安否報告を行いました。訓練で得た課題や気付きをBCPに反映させ、当社の危機対応力の向上を図っています。
経済安全保障への対応
当社グループは、地政学リスクの高まりや国際覇権競争の激化から経済安全保障上の影響を注視し、必要な準備・対応を実施しています。その一環として、関係する全部門で、海外で発生する様々な地政学リスク事案を想定した訓練を実施し、人の安全確保や資産保全、情報通信の維持など、包括的な対応策を策定することで関係者の危機意識を高めています。また、基幹インフラ事業者としてエネルギーの安定供給を確保するため、サイバー攻撃対策を強化し、システム防御力向上を図るとともに、関係省庁との連携を強化し、法令遵守と企業価値の維持の両立を目指しています。また、社内およびサプライチェーン全体におけるリスクの調査と対応を強化し、重要原材料などの調達先多様化や輸出管理、技術移転に関する社内整備を進めています。当社グループは事業の持続性と国際競争力の両立を図るべく、今後も政策動向や国際情勢を注視し、柔軟かつ迅速なリスクマネジメント対応を実施しながら経済安全保障に貢献していきます。
情報管理・セキュリティ管理
考え方
当社グループは、「情報セキュリティ基本方針」のもと、情報資産の機密性および情報システム・ネットワークの可用性・保全性を確保し、情報技術を活用してお客様サービスの維持・向上に努めています。お客様に関する情報は、「顧客情報管理基準」にのっとり適切に収集・利用するとともに、安全かつ最新の状態で保存し、適切に廃棄しています。
また、巧妙化・高度化するサイバー攻撃の影響を低減するため、不正侵入や重要情報の持ち出し防止などシステムによる多重防御の仕組みを実現するとともに、全てのITシステム利用者を対象とした情報セキュリティに関するeラーニングを毎年実施し、情報管理の徹底を図っています。
方針
情報セキュリティ基本方針
1.出光グループは、情報資産の機密性および情報システムやネットワークの可用性・保全性を確保し、情報技術を利用したお客さまサービスの維持向上に努めます。
2. お客さまおよび取引先に関する情報は、適切な保護対策を講じて漏洩、改ざん、破壊などから守ります。情報システムに異常が発生した場合は速やかに復旧させ、原因究明の上、その対策を講じます。
3. 情報システムやネットワークの可用性および保全性・機密性を確保し、お客さまおよび取引先などの関係者にご迷惑がかからないよう努めます。特に制御系業務に関わるシステムは、適切な保護対策の実施と監視体制の維持、さらに適切な保守作業を継続的に行うことで、安全運転・安定操業および品質を確保します。
4.当社の従業員や派遣社員・外部委託先などに対し、教育・啓蒙活動などにより情報セキュリティの重要性を認識させ、情報および情報システムを適正に利用するよう周知徹底を図ります。
5.出光グループは、セキュリティポリシーの遵守状況などを点検・評価するため、定期的に監査を実施し、セキュリティ確保に努めます。
ガバナンス
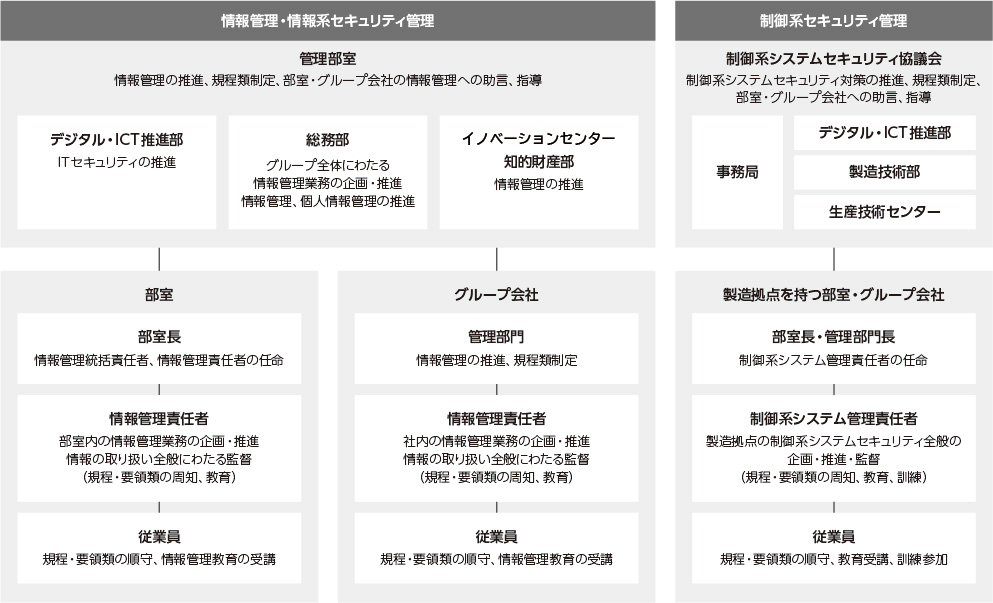
情報管理・セキュリティ管理推進体制
当社グループは、「情報管理要綱」にのっとり、主管部室である総務部リスクマネジメント課がグループ全体での情報管理を統括しています。万一、重大なセキュリティインシデントが発生した場合は、「危機発生時の対応規程」に記載の通り、危機レベルを判定の上、対策本部が中心になり適切に対処します。また、制御系システムのセキュリティの維持・向上を目的に制御系システムセキュリティ協議会を設置し、「制御系システムセキュリティガイドライン」に基づき、グループ全体で組織的・計画的にセキュリティ対策を推進しています。
また、制御系システムのセキュリティの維持・向上を目的に、セキュリティ協議会を設置し、「制御系システムセキュリティガイドライン」に基づき、グループ全体で組織的・計画的にセキュリティ対策を推進しています。製造拠点では、PDCAサイクルを用いて継続的な改善を行うとともに、インシデント対応訓練を毎年実施しています。またシステム利用者と管理者に対して、制御系eラーニングを施しています。
●情報管理・セキュリティ管理推進体制の全体像
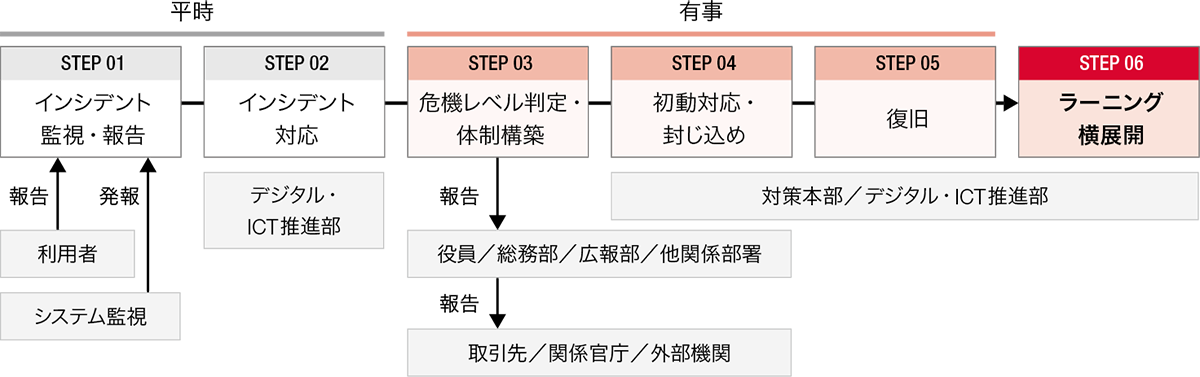
平時の体制
平時は、デジタル・ICT推進部が中心となりグループ全社の管理状況をモニタリングし、異常検知時には即座に初動対応を開始し、対応します。
有事の体制
サイバーインシデントの規模・影響範囲に応じ、前述の規程に基づき3段階の危機レベルを定め、対策本部を設置します。本社・事業所が連携し、迅速な意思決定と対応を行います。復旧完了後は対策本部が中心となり、デジタル・ICT推進部とともにインシデントからのラーニングを抽出し、グループ内に横展開を図ることでPDCAサイクルを回します。
戦略
こうして整備した平時・有事の体制を基盤に、新中計の戦略ではこれまでの取り組みを発展させます。昨今巧妙化・複雑化するサイバー攻撃を完全に防御することは難しいため、従来の侵入の防止に加え、サイバー攻撃を前提とした「サイバー被害の局限化」を中核テーマに据え、攻撃を受けても事業を止めず、止まっても早く立て直す「レジリエンス」の確立を目指します。
NIST CSF※の考え方を参考に、4つの能力で構成される戦略を推進します。従来の多重防御をゼロトラスト化により「抵抗力」を強化します。平時のSOC監視・ログ運用をAIなどにより高度化することで「予測力」を進化させます。毎年実施しているeラーニングや標的型訓練などを確実に実施することで「適応力」を向上させます。有事の対応体制をはじめとしたBCPを確立することで「回復力」を確保します。
※ 米国国立標準技術研究所のサイバーセキュリティフレームワーク
|
|
|
|
|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
取り組み
2025年度の重大な情報セキュリティ違反件数:0件
社内教育
人財の育成
セキュリティの企画・実装・運用を含めICT※人財のCDP(キャリア開発計画)を定義したうえで、ICT部門に所属する個々人のスキル評価と目標設定を実施し、計画的に人財を育成しています。
-
ICT(Information and Communication Technology)
情報セキュリティに関するeラーニング
全てのITシステム利用者(従業員・派遣社員・外部委託先など)を対象に、順守すべき規則の学習を目的に、情報セキュリティに関するeラーニング(日本語、英語、中国語、韓国語、ベトナム語)を毎年実施しています。
制御系eラーニング
2019年度から、制御系システムの利用者および管理者を対象に、制御系eラーニングを実施しています。
|
|
|
|
|
|---|---|---|---|
|
|
受講率100% |
受講率100% |
受講率100% |
|
|
受講率100% |
受講率100% |
受講率100% |
※対象者数(従業員数)の変動により、年度ごとに人数が変動しています。
Web担当者向けe-ラーニング
2023年度から、Webサイト・システムの担当者を対象にWeb担当者向けeラーニングを実施しています。2025年度は規程の変更等が発生したため、Web担当者151名が受講しました。
DX担当者向けセキュリティ教育
2024年度より、全社員にむけてDXリテラシーの向上を推進するにあたって、受講者がサイバーセキュリティの概要やポイントを学ぶことができるよう、基礎的なサイバーセキュリティ教育プログラムを公開しています。
メール訓練
標的型攻撃メールからのマルウェア感染リスクなどの低減および啓発のため、当社およびグループ会社(海外含む)を対象に四半期に1回、標的型攻撃メール訓練を実施しています。訓練では開封率に加え、不審メールの報告状況も確認し、必要に応じて追加教育を実施しています。
啓発メール
サイバー攻撃の最新情報などの情報セキュリティの注意点を、定期的に啓発メール「サイバーセキュリティレター」として配信しています。
サイバーセキュリティ事件・事故を想定した教育・訓練の実施
自社内で企画した訓練だけでなく、内閣サイバーセキュリティセンターが主催しているサイバー攻撃への対応訓練として分野一斉演習(旧名称:分野横断的演習)に毎年参加しています。
セキュリティ対策の強化
対策の高度化
ランサムウェア攻撃をはじめとするサイバー攻撃のリスク増加に対応するため、ユーザ認証機能の強化や防御システムの高度化などのシステム対策を推進するとともに、巧妙化するサイバー犯罪に備え、専門人材の育成にも注力しています。
脆弱性診断の実施
当社では、定期的に第三者によるセキュリティ脆弱性診断を実施しています。診断結果に基づいて改善計画を作成し、計画的に対策を講じています。
サイバーレジリエンスの強化
侵入防止に向けた対策を展開する一方で、万一インシデントが発生した場合でも迅速に検知・分析・封じ込めを行い、事業への影響を最小限に抑える体制を整備するとともに、それに合わせた施策を講じています。
個人情報保護
考え方
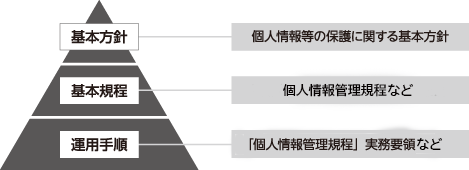
当社グループは、特定個人情報※1を含む個人情報および匿名加工情報※2(以下、個人情報など)の取り扱いに関し、「個人情報等の保護に関する基本方針」(社長承認)を遵守するとともに、取り扱う全ての個人情報などをより安全かつ適切に管理します。
-
個人番号および個人番号をその他内容に含む個人情報
-
特定の個人を識別することができないように個人情報を加工して得られる個人に関する情報で、当該個人情報を復元することができないようにしたもの
方針
個人情報等の保護に関する基本方針
1.法令等の遵守
当社グループは、「個人情報の保護に関する法律」、「行政手続における特定の個人を識別するための番号の利用等に関する法律」およびその他の関係法令、関連する政省令、並びにガイドライン等を遵守します。
2.取得に関する事項
当社グループは、適正かつ公正な手段により個人情報等を取得するものとし、法令により認められている場合を除き、ご本人に対して、利用目的を予め明示または公表し、または取得後速やかに通知もしくは公表いたします。また、要配慮個人情報を取得する場合は、法令により認められている場合を除き、予めご本人の同意を得るものとします。
3.利用に関する事項
当社グループは、法令により認められている場合を除き、利用目的の達成に必要な範囲内で、個人情報等を利用します。
4.提供・開示に関する事項
当社グループは、法令により認められている場合を除き、個人情報をご本人の同意なく、業務委託先、共同利用会社、事業承継先以外の第三者に開示・提供いたしません。
5.安全管理措置に関する事項
当社グループは、個人情報等への不当なアクセス、または紛失、破壊、改ざん 、漏えい等を防止するために必要かつ適切な安全管理措置を行い、個人情報の保護および個人情報管理体制の継続的な改善に努めます。組織ごとに責任者を明確にし、個人情報等を取り扱う従業者や委託先に対して、必要かつ適切な教育訓練および監督を行います。
また、個人情報等は正確かつ最新の内容に保ち、利用目的が達成された場合で、かつ所管法令において定められている保存期間を経過した場合は、速やかに破棄・消去いたします。
万一、漏えい等が発生した場合は、事案に応じて、速やかな是正措置を実施いたします。
6.個人情報等の開示等に関する事項
当社グループは、保有個人データおよび特定個人情報ファイルの開示、訂正等(訂正、追加、削除、利用停止、消去または第三者への提供の停止をいいます。)のお申し出に対し、法令の定めに従い対応させていただきます。なお、開示しない場合又は当該データおよびファイルが存在しない場合は、その旨を回答します。
ガバナンス
個人情報保護に関しては、総務部を事務局として、各部門、グループ会社に情報管理責任者を配置し、取り組みを推進しています。毎年、情報管理責任者会議を開催し、グループ内の教育を図っています。
取り組み
2025年度の重大な個人情報保護違反件数:0件